Asiana, Japan Airlines, ANA All Nippon Airways, Cathay Pacific, Singapore Airlines und Korean Air und Condor. Die Fluggesellschaften haben nicht viel gemeinsam. Alle sind bekannt und bieten auch Langstrecken an. Sie gehören aber teilweise unterschiedlichen Allianzen an oder, wie Condor, gar keiner. Was sie seit Kurzem aber verbindet, ist ein Datenleck beim IT-Dienstleister Amadeus.
Der unbefugte Zugriff dauerte laut Japan Airlines vom 10. August 2023 bis zum 23. September 2026. Wann Amadeus das Problem entdeckte, ist unklar. Die Airlines erfuhren erst Ende Oktober davon. Japan Airlines wurde am 23. Oktober informiert, Cathay Pacific am 28. Oktober. Neben ANA, Korean Air, Asiana Airlines und Condor räumte am 1. November auch Malaysia Airlines ein, betroffen zu sein. Qantas prüft noch.
Condor nennt keine Zahlen
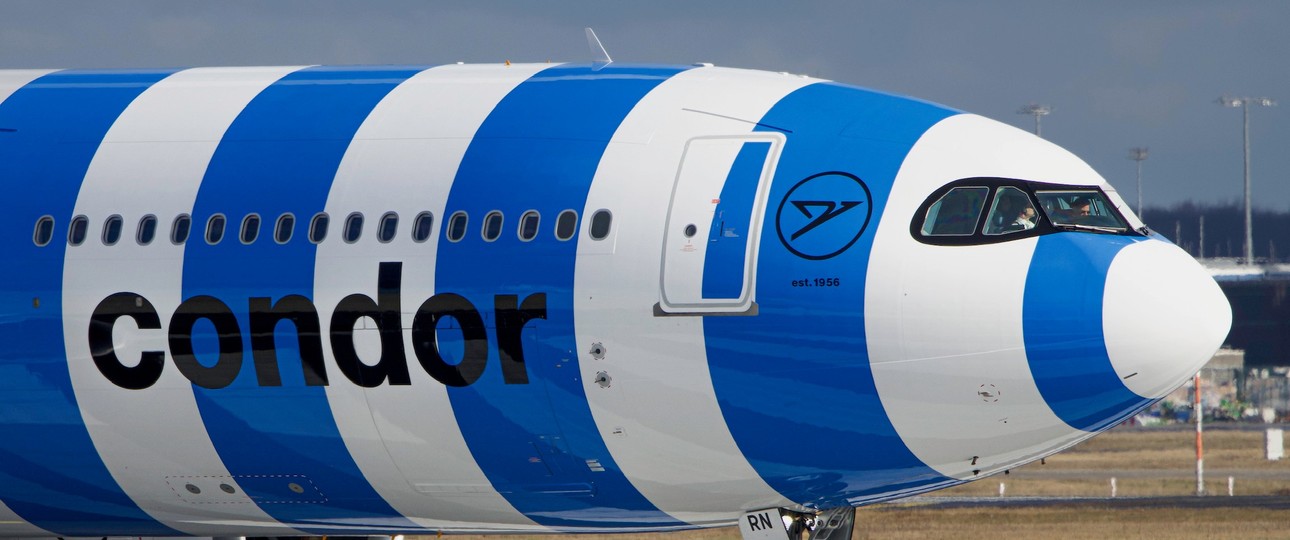
Condor bestätigt gegenüber aeroTELEGRAPH, von Amadeus über einen Zwischenfall in einem vom Dienstelister betriebenen System informiert worden zu sein. «Nach aktuellem Kenntnisstand sind Datensätze von Condor betroffen», so eine Sprecherin. Zahlungsdaten befänden sich laut Amadeus aber nicht darunter. Wie viele Kundinnen und Kunden betroffen sind, sagt Condor nicht. Betroffene, deren Kontaktdaten vorliegen, hat die Airline direkt benachrichtigt. Wer über ein Reisebüro oder einen anderen Vertriebspartner gebucht hat, wird über diese informiert.
Andere Airlines nennen bereits Zahlen. Bei Japan Airlines sind nach eigenen Angaben rund 92.000 Kundinnen und Kunden betroffen, bei ANA rund 37.800, bei Cathay Pacific etwa 53.000 Buchungen. Am 3. November meldete zudem Singapore Airlines rund 46.000 betroffene Buchungen. Meist geht es um Name, Buchungscode und Flugdaten. Bei einem kleinen Teil waren auch Passnummern, E-Mail-Adressen, Telefonnummern oder Vielfliegernummern einsehbar. Bei Japan Airlines geht es dabei um rund 2000 Kundinne und Kunden, bei ANA bei rund 1700.
Zugang über ein Amadeus-Konto
Laut Cathay Pacific verschaffte sich jemand mit den Zugangsdaten eines Amadeus-Kontos Zugriff auf Buchungen, wie das Magazin Business Traveller berichtet. Amadeus setzte daraufhin ein Passwort zurück und verschärfte die Überwachung. Der Konzern sprach mittlerweile von einer Sicherheitslücke in einem Programm, das Buchungen anzeigt. Die Untersuchung laufe noch.
Wer die Luftfahrt verstehen will, braucht mehr als Schlagzeilen. Wir liefern Hintergründe, Analysen und Einordnung jeden Tag und unabhängig. Mit Ihrem Abo unterstützen Sie unsere Redaktion und lesen aeroTELEGRAPH ohne Werbung. Für den Preis von weniger als einem Cappuccino im Monat Jetzt hier klicken und abonnieren